Le cockpit réinventé : qui, où, comment, quand
Cockpit refait, neuf catégories automatiques, filtres qui se cumulent, assets par mot-clé et plage d'IP, alertes par catégorie.
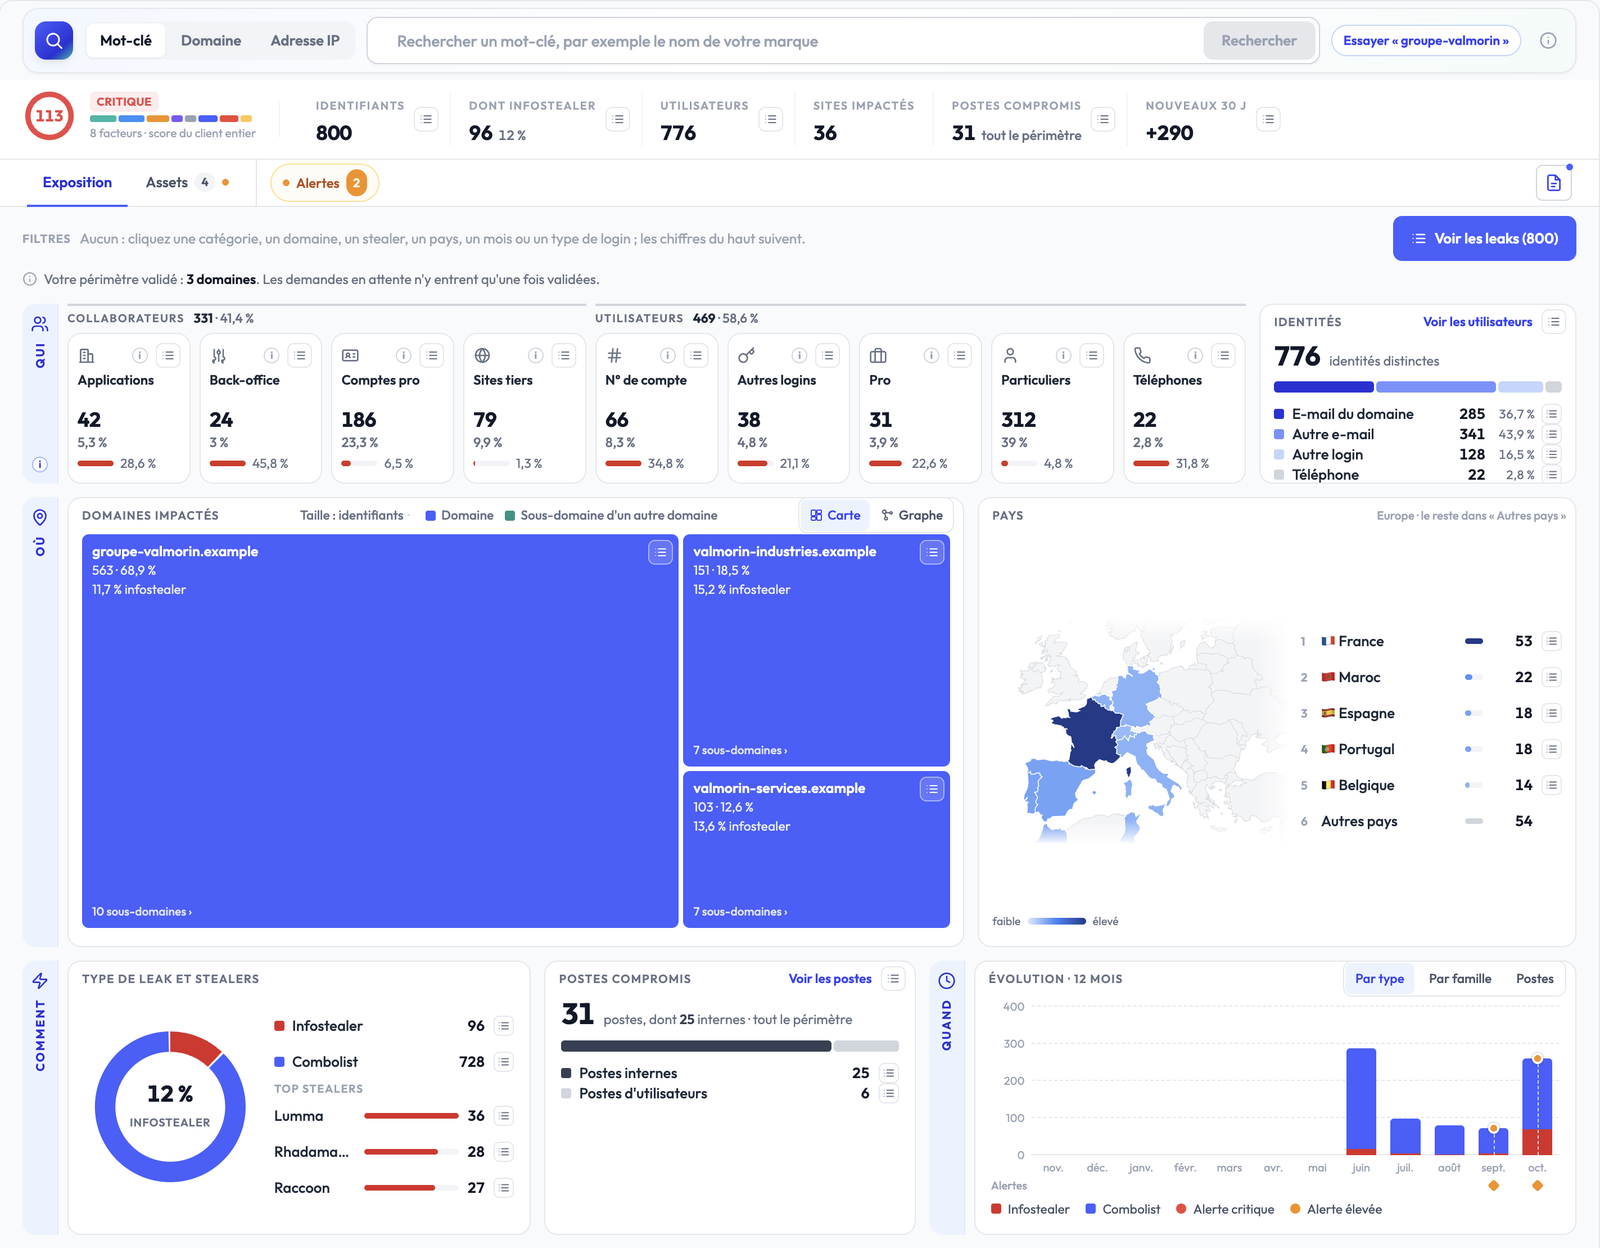
Un identifiant qui fuit, c’est un signal. Savoir à qui il appartient, où il sert, comment il a fui et depuis quand, c’est ce qui permet d’agir. Cette version refait Stealed autour de ces quatre questions.
En bref
- Un cockpit entièrement refait : toute votre exposition sur un seul écran.
- Neuf catégories automatiques, côté collaborateurs et côté utilisateurs.
- Des filtres dynamiques : chaque chiffre filtre, tout le cockpit suit.
- Des assets repensés, avec la recherche par mot-clé et les plages d’IP.
- Des alertes par catégorie, pour être prévenu de ce qui compte vraiment.
Toute votre exposition, en un regard
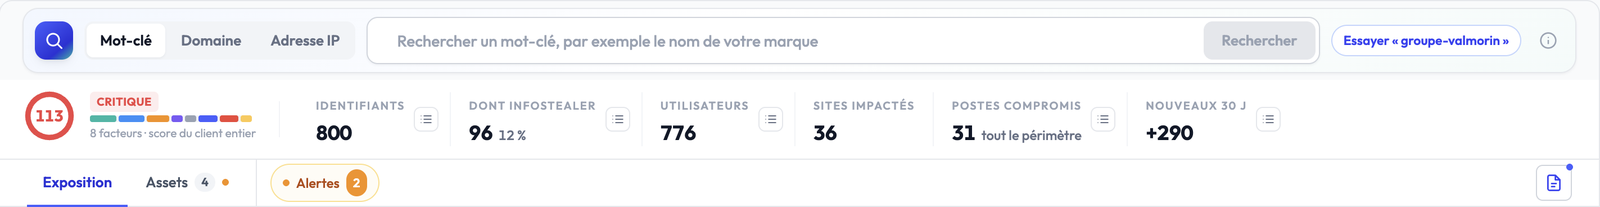
En haut, le score et les chiffres clés : identifiants, part volée par infostealer, utilisateurs, sites, postes compromis, nouveautés sur 30 jours. Dessous, quatre questions : qui est exposé, où, comment et quand.
Ce que ça change : en dix secondes, vous savez si la situation est grave, ce qui a bougé et par où commencer.
Neuf catégories : l’impact réel de chaque fuite
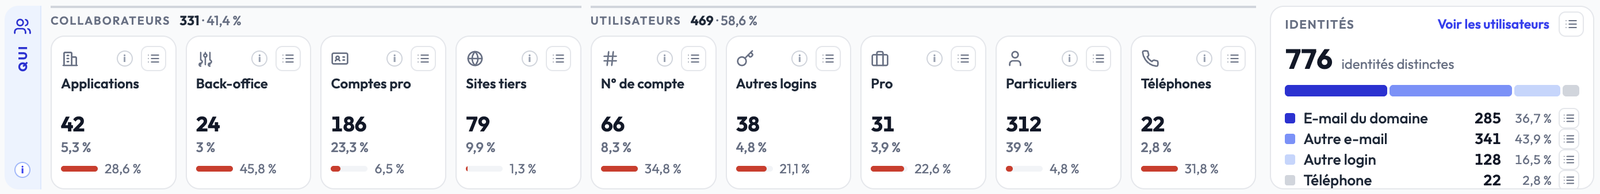
Chaque identifiant est classé automatiquement selon son login et le site où il sert.
Collaborateurs, les personnes de votre organisation :
- Applications internes : un e-mail de votre domaine, sur l’un de vos sites.
- Accès internes et back-office : un accès au portail du personnel (messagerie web, authentification unique, accès distant, intranet) ou à une page d’administration.
- Comptes d’entreprise : un e-mail de votre domaine, sur un outil d’entreprise (messagerie, SSO, outils collaboratifs).
- Sites tiers : un e-mail de votre domaine, sur n’importe quel autre site.
Utilisateurs, les clients et visiteurs de vos sites :
- Numéros de compte : un identifiant fait uniquement de chiffres (compte, contrat, abonné).
- Autres logins : un pseudo, un prénom.nom sans domaine, un identifiant alphanumérique.
- Utilisateurs pro : l’e-mail d’une autre organisation.
- Utilisateurs particuliers : un e-mail personnel (Gmail, Orange, Free…).
- Numéros de téléphone : un numéro de téléphone utilisé comme login.
Ce que ça change : un accès au back-office volé et le compte d’un client particulier ne pèsent pas le même poids. Vous savez qui prévenir et par quoi commencer.
Chaque chiffre est un filtre
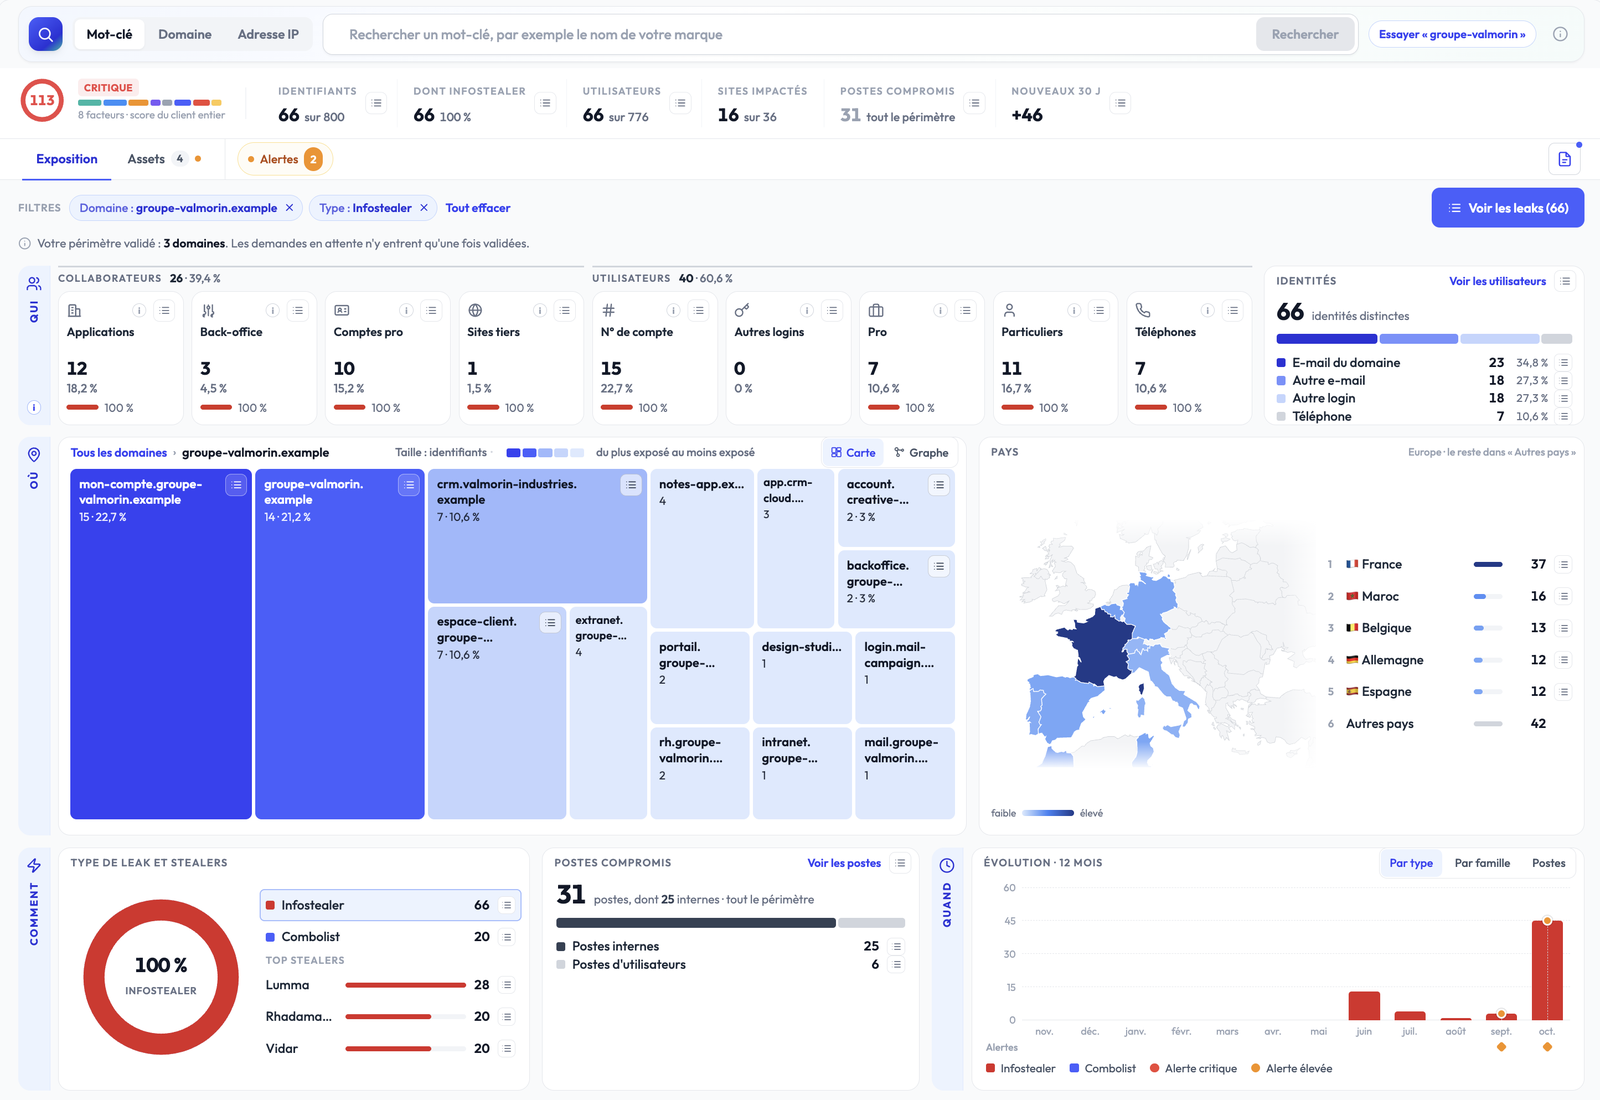
Un domaine, une catégorie, un stealer, un pays, un mois : un clic, et tout le cockpit se recalcule. Un domaine cliqué descend dans ses sous-domaines.
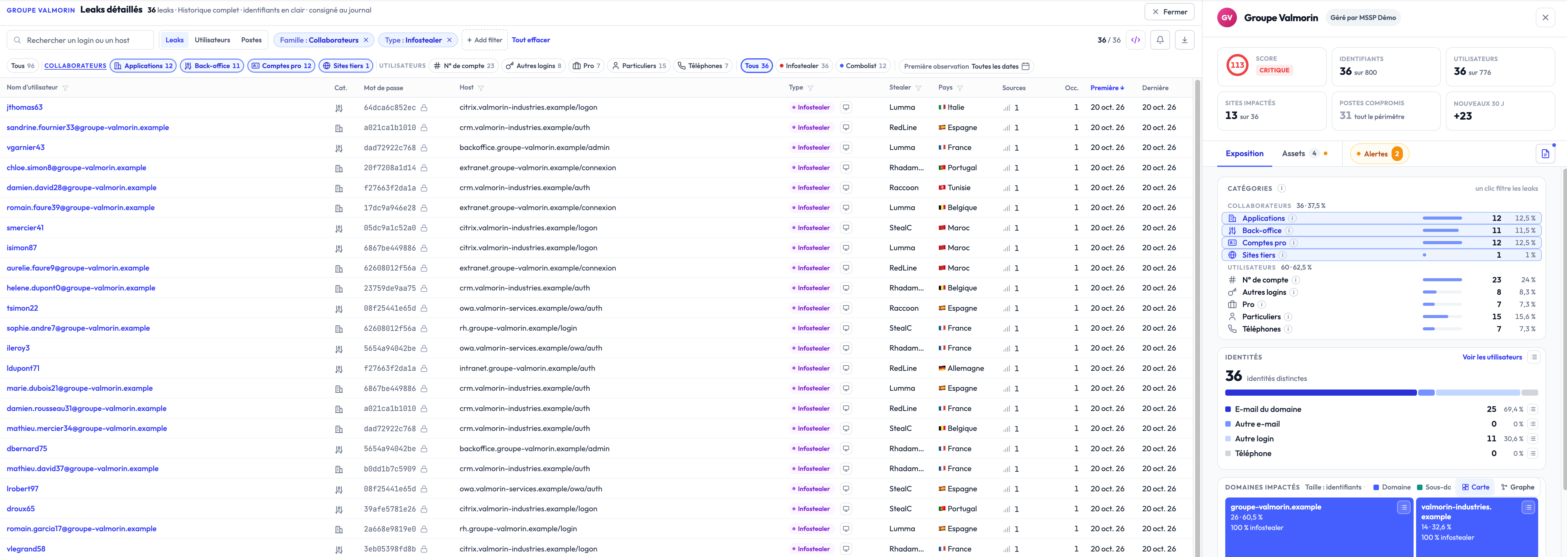
La liste des leaks s’ouvre sur la même sélection, et les filtres s’y ajoutent aussi d’un clic : une famille, une catégorie, un type.
Ce que ça change : « quels accès de mes collaborateurs ont été volés par infostealer ? » se pose en deux clics. Pas d’export, pas de tableur.
Assets : votre périmètre, entièrement entre vos mains
Votre marque, partout où elle apparaît
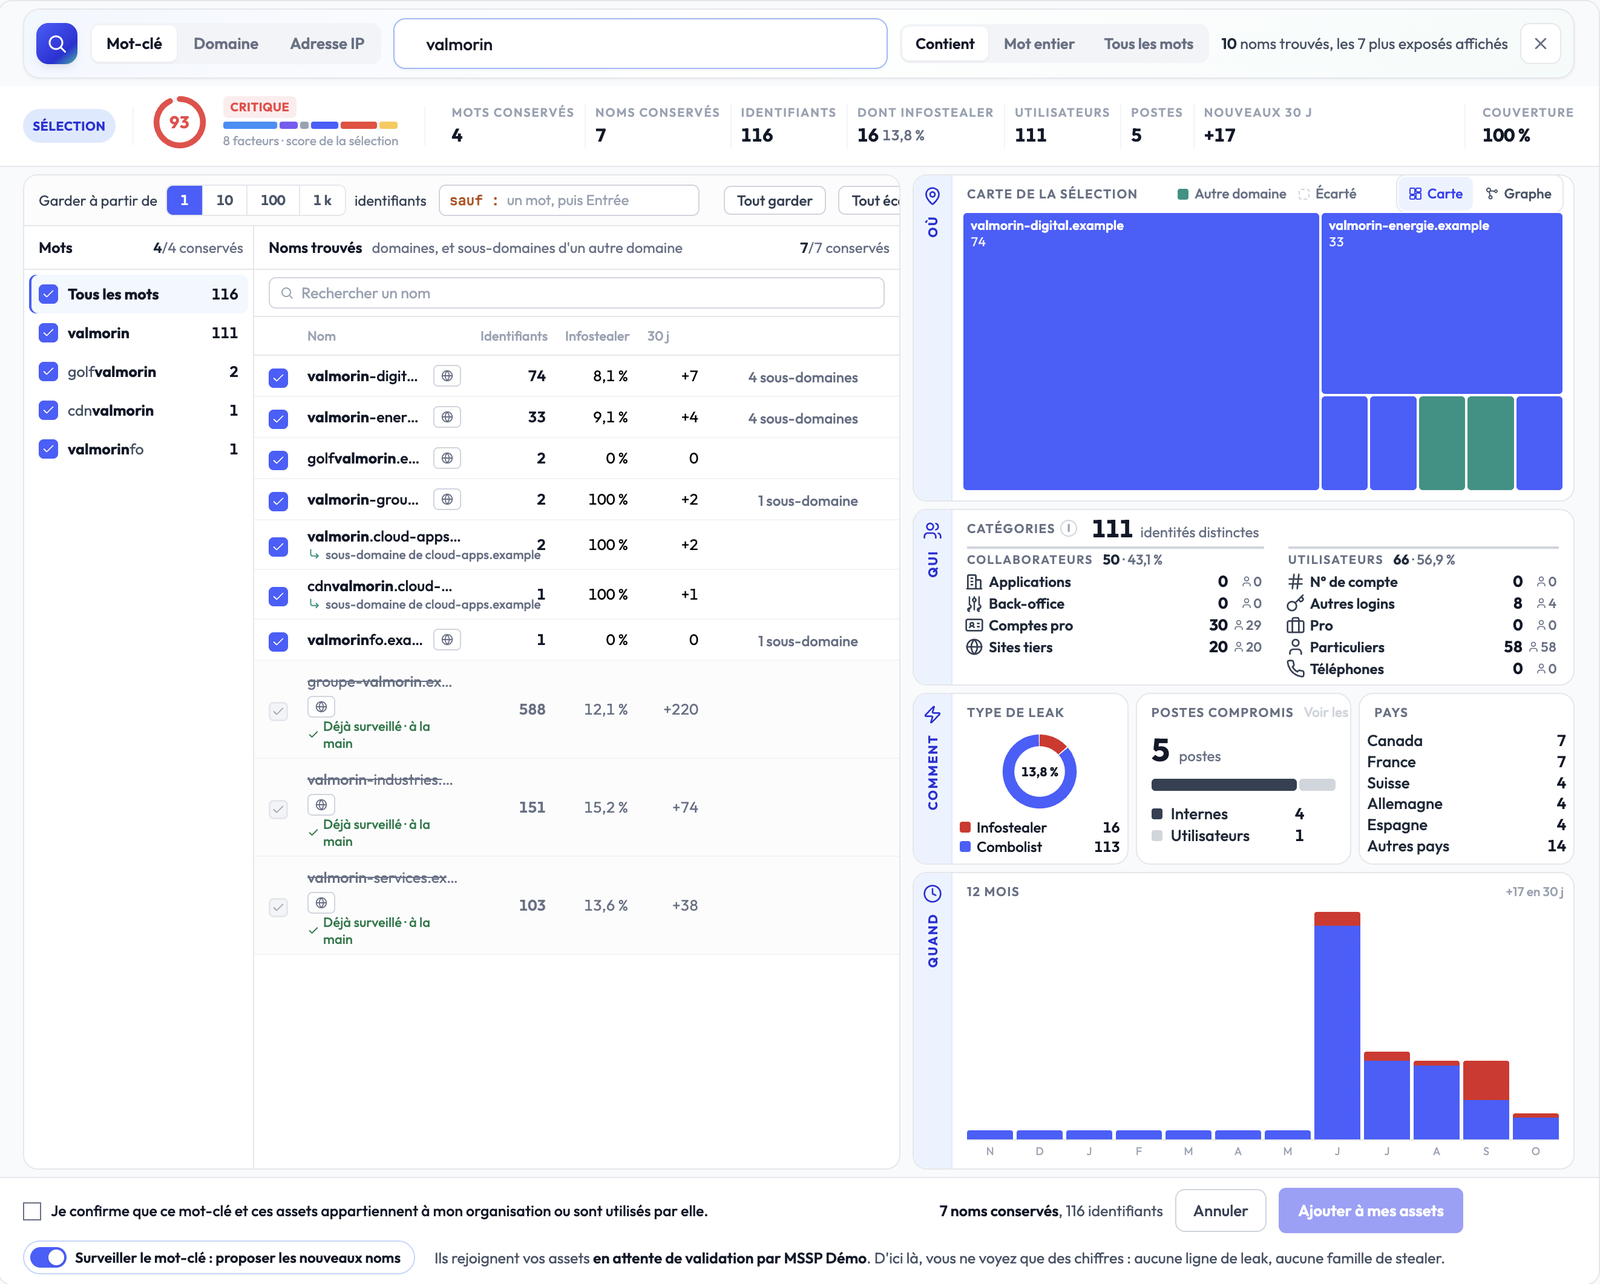
Tapez le nom de votre marque : Stealed trouve tous les domaines qui le portent, ses variantes et les sous-domaines hébergés chez des tiers, avec leurs chiffres avant tout ajout. Activez la surveillance du mot-clé, et les nouveaux noms vous sont proposés chaque nuit.
Ce que ça change : le site d’une filiale, l’espace client chez un prestataire, le domaine oublié : tout ce qui porte votre marque remonte.
Un périmètre que vous pilotez, plages d’IP comprises
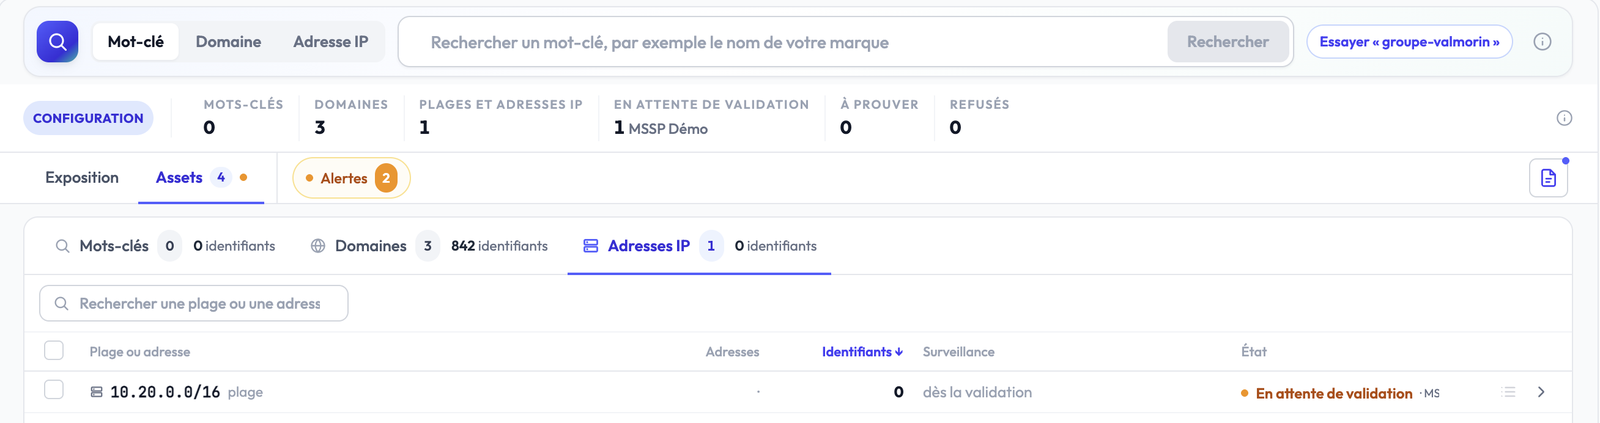
- Une seule barre pour ajouter un mot-clé, un domaine, une adresse ou une plage d’IP (jusqu’à un /8), avec les chiffres avant de décider.
- Un état clair pour chaque asset : surveillé, en attente de validation, à prouver par DNS, ou refusé avec sa raison.
- Les plages d’IP couvrent ce qui n’a pas de nom de domaine : passerelles VPN, interfaces d’administration.
- Un périmètre vérifié : tant qu’un asset n’est pas validé, aucune ligne de leak n’est affichée.
Des alertes sur ce qui compte vraiment
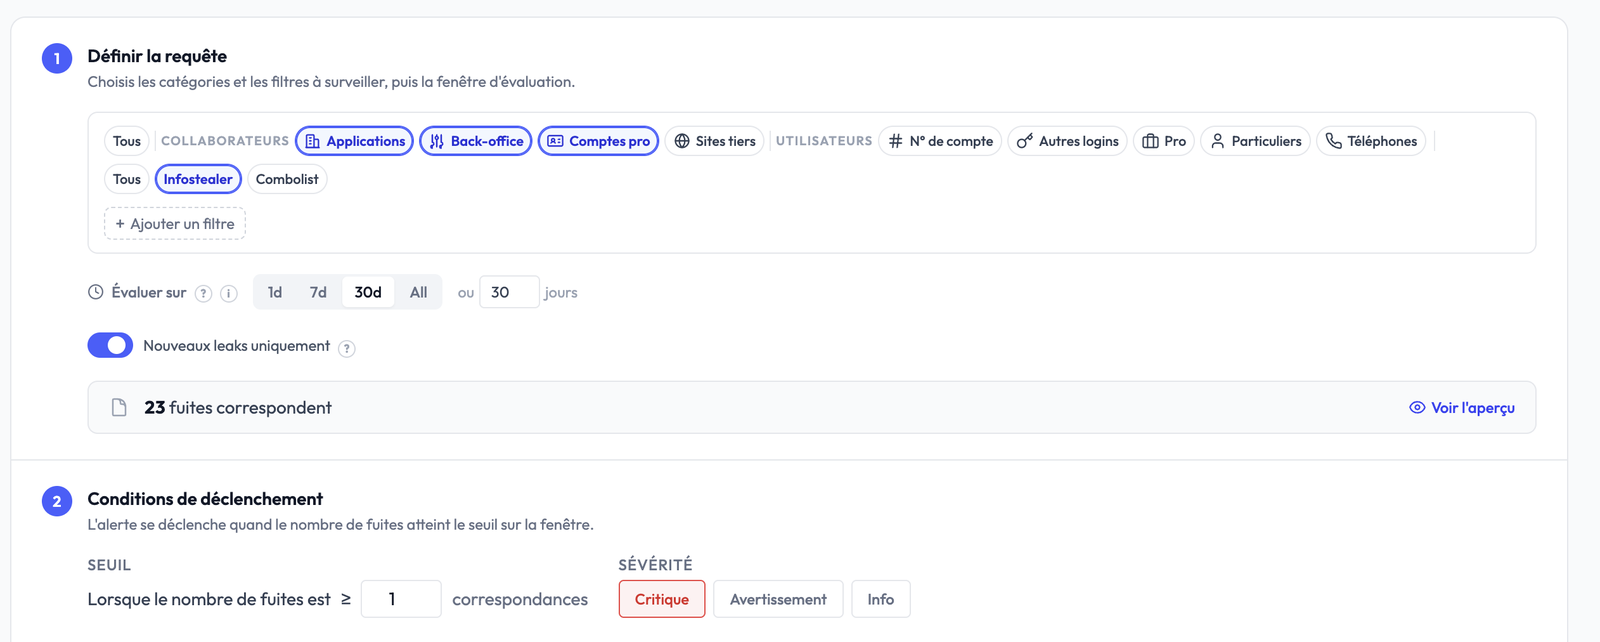
Une alerte se règle par catégorie, affinée par domaine ou par famille de stealer, avec son seuil et sa fenêtre. Elle part par e-mail, Slack, Microsoft Teams ou webhook signé, et s’affiche dans le cockpit.
Ce que ça change : prévenu dès qu’un accès interne fuit, pas pour chaque compte de particulier recyclé.
Et aussi
- Un score d’exposition plus juste : huit facteurs, détaillés au survol, pour comprendre en un instant ce qui fait monter votre score.
- Des pages nettement plus rapides, même sur les grands périmètres.
- Une interface plus claire, plus lisible d’un écran à l’autre.
- Et une série de petites améliorations dans toute l’application.
Disponibilité
Déjà en place dans votre espace : ouvrez votre cockpit.
Captures issues d’un espace de démonstration : entreprises, domaines et comptes sont fictifs.