Nouveau

Analyse des postes compromis par infostealer

Chaque fuite d'infostealer rattachée au poste qui l'a produite : chronologie, sessions actives et domaines touchés, dans le cockpit, la liste et par API.
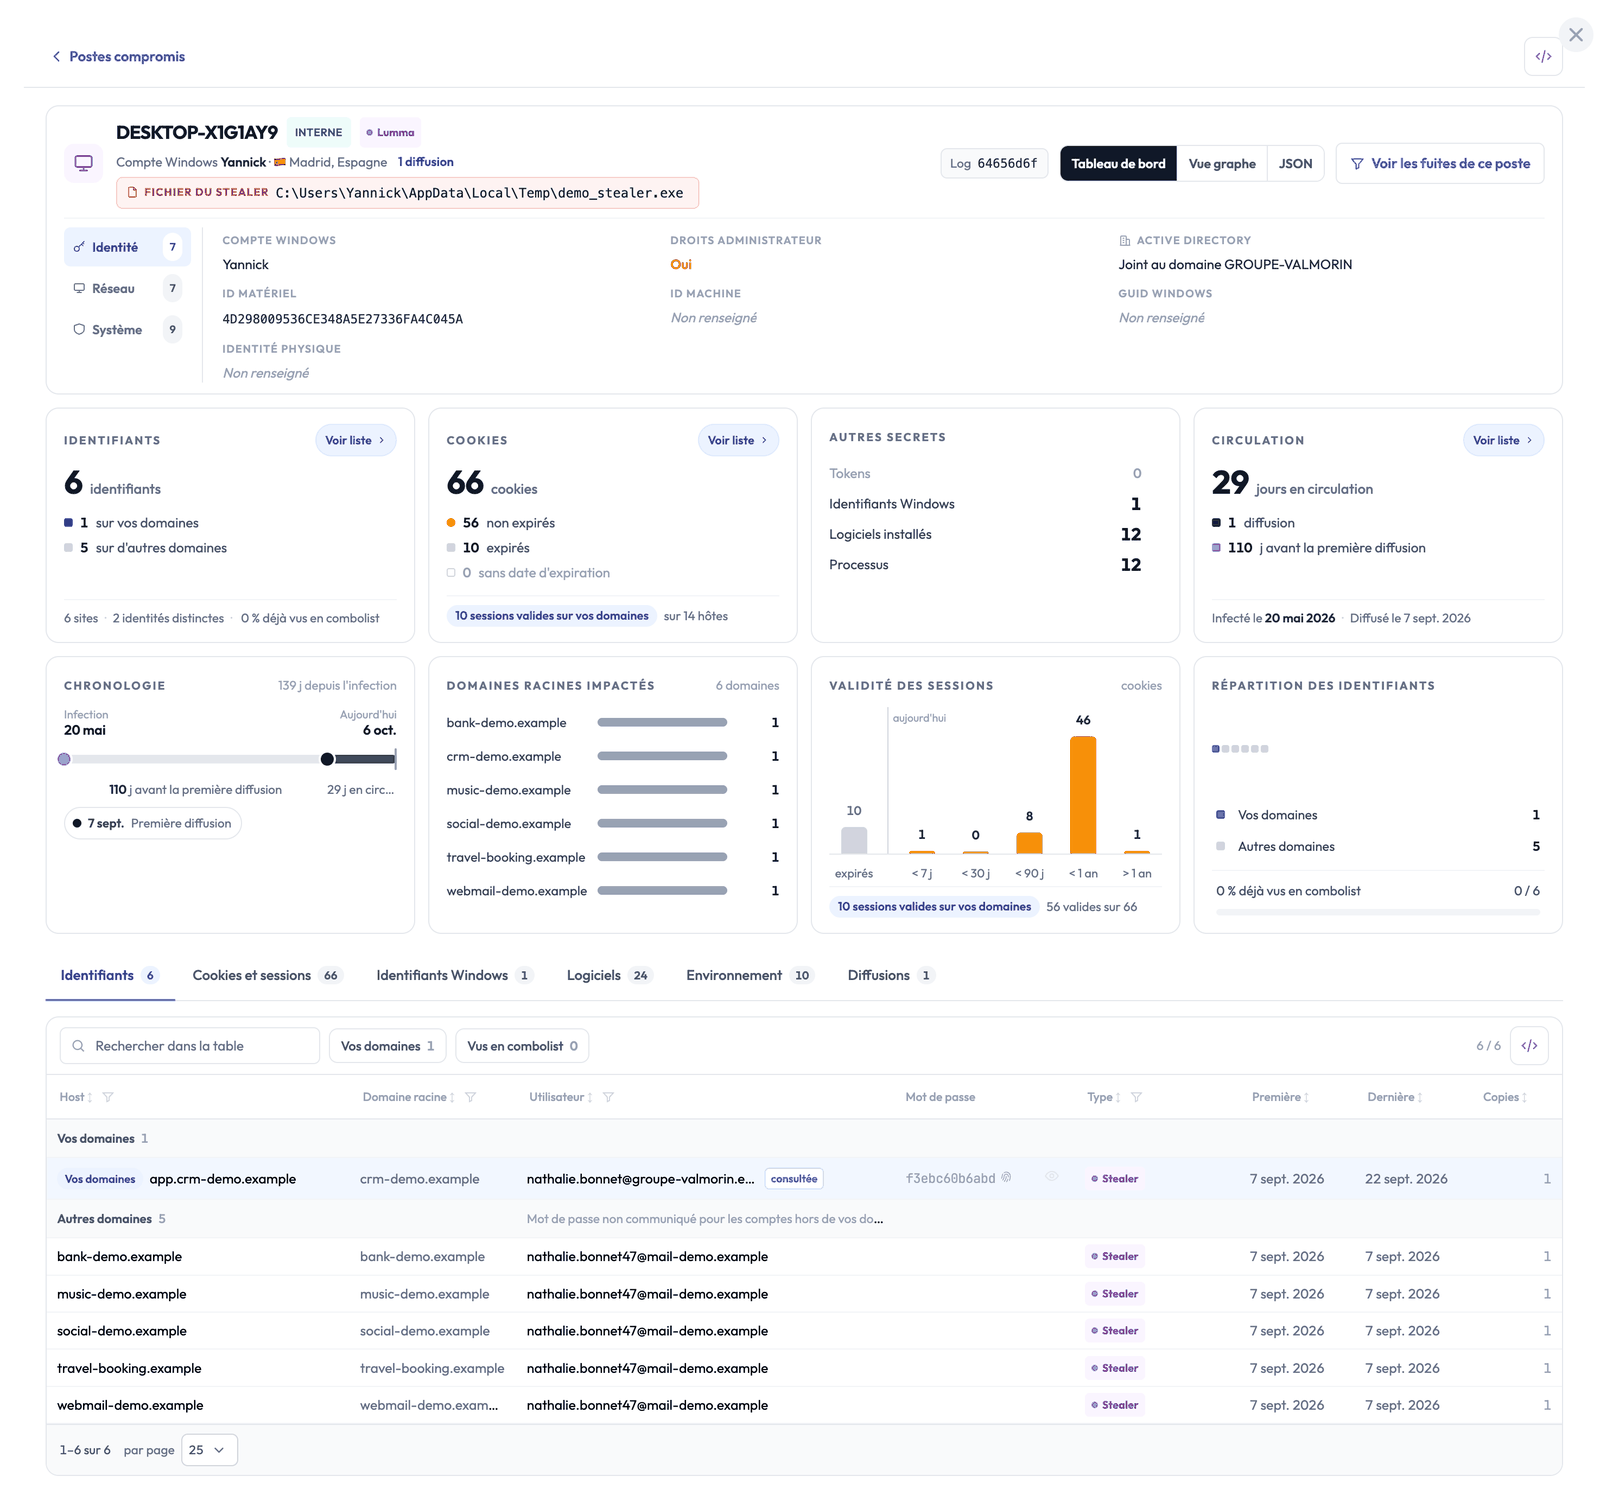
Vue entière d'un poste compromis dans Stealed, avec des données de démonstration : identité, indicateurs, chronologie, sessions, domaines et contenu du log

Un identifiant volé par un infostealer n’arrive jamais seul. Le poste infecté a souvent laissé fuir des dizaines d’autres comptes, des cookies de session encore valides et la trace de tout ce qui y était installé. Stealed vous montrait jusqu’ici ces identifiants un par un. L’analyse des postes compromis par infostealer les rattache au poste qui les a produits.

Dans votre cockpit

Un nouvel indicateur compte les postes compromis distincts liés à vos domaines : ceux de vos salariés et ceux de vos clients ou visiteurs, les nouveaux sur 30 jours, ceux joints à un domaine d’entreprise et ceux dont une session est encore active. Les copies d’un même log, revendu ou recollecté, sont regroupées : un poste n’est compté qu’une fois.
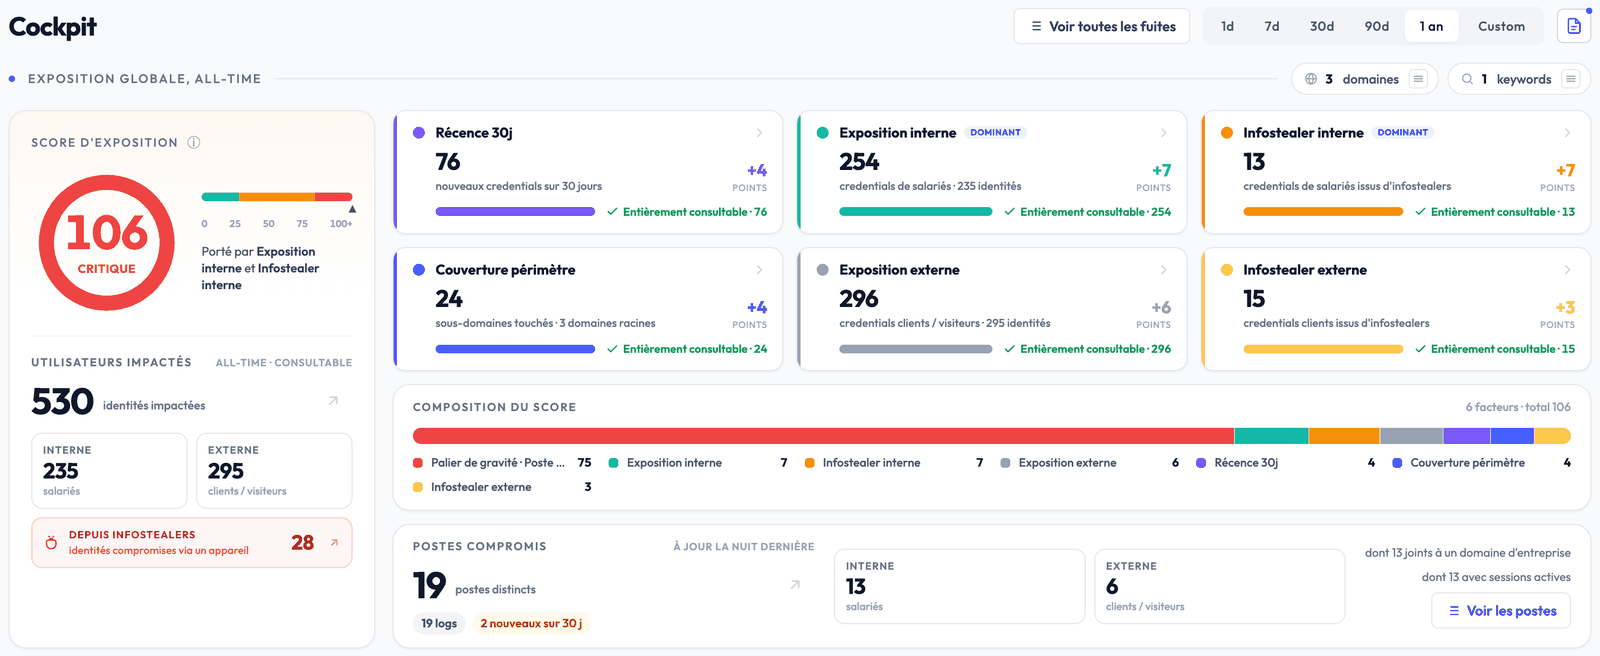
Le cockpit d'un client avec le bloc Postes compromis : postes distincts, internes et externes, nouveaux sur 30 jours, joints à un domaine et avec sessions actives

La liste des postes

Tous vos postes compromis sur une page, internes d’abord, triables par date d’infection ou de publication, filtrables par périmètre, famille d’infostealer, pays, date de publication et sessions non expirées. Une ligne ouvre la fiche du poste.
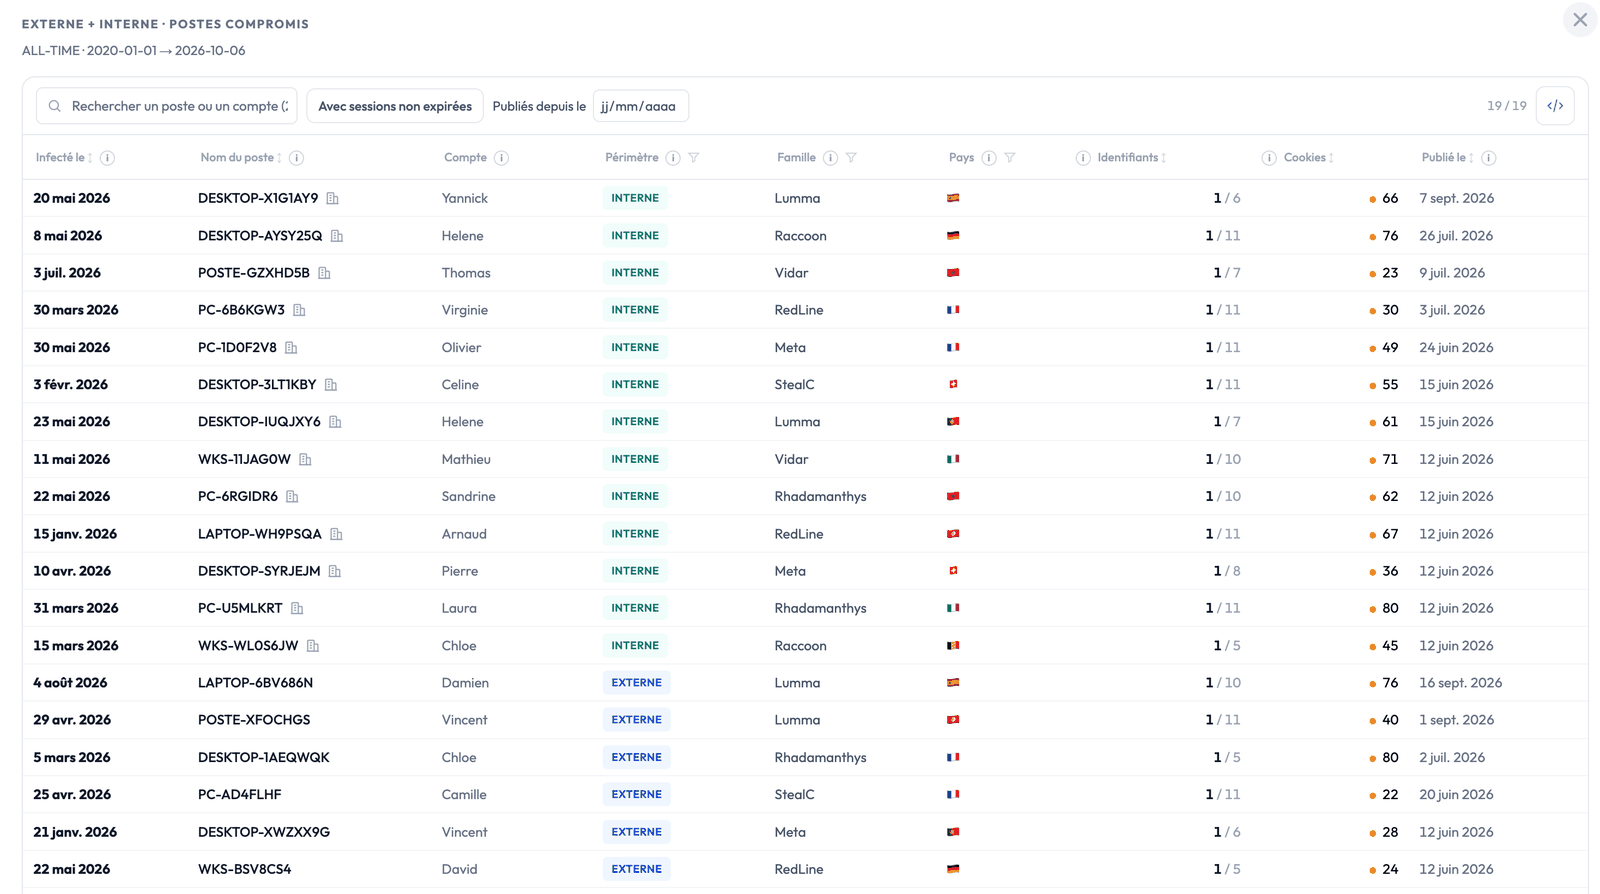
Liste des postes compromis d'un client : date d'infection, nom du poste, compte, périmètre, famille, pays, identifiants, cookies et date de publication

La fiche d’un poste

Chaque poste a sa fiche : son identité (compte Windows, droits administrateur, domaine Active Directory, identifiants matériels), puis tout ce que son log contient, rubrique par rubrique.
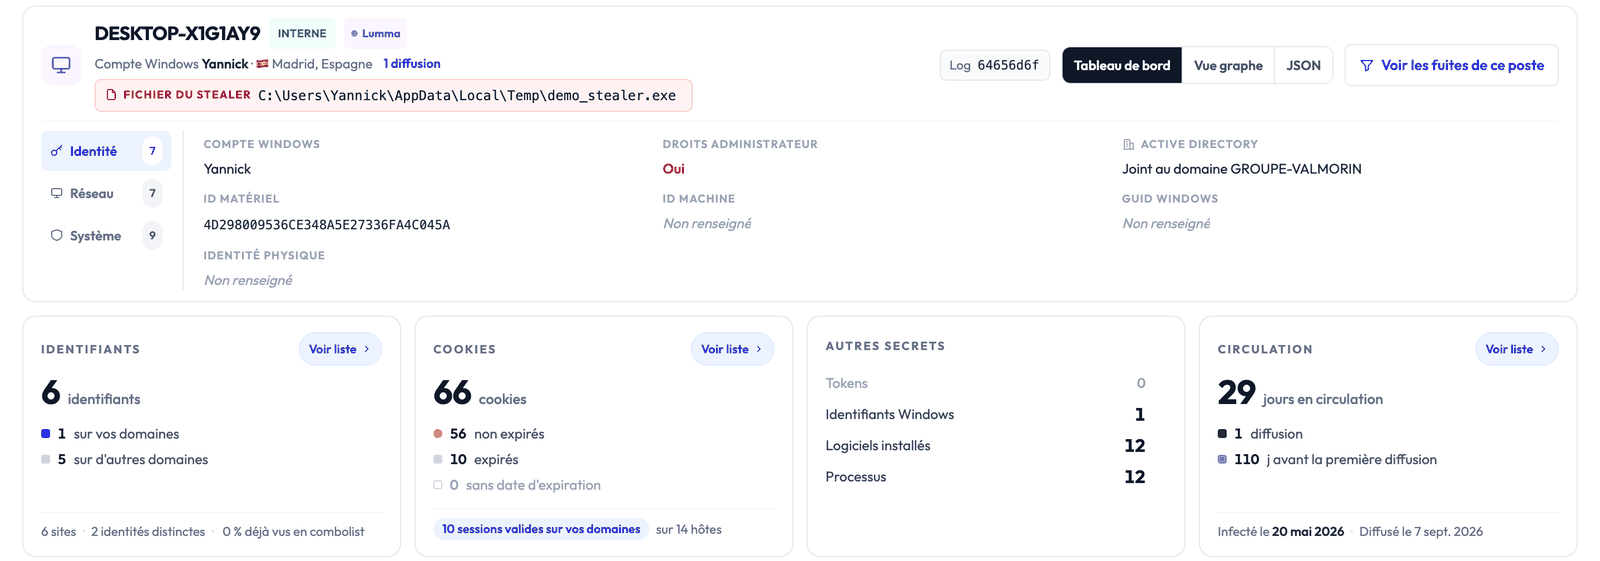
En-tête de la fiche d'un poste : identité du poste, identifiants, cookies, autres secrets et circulation

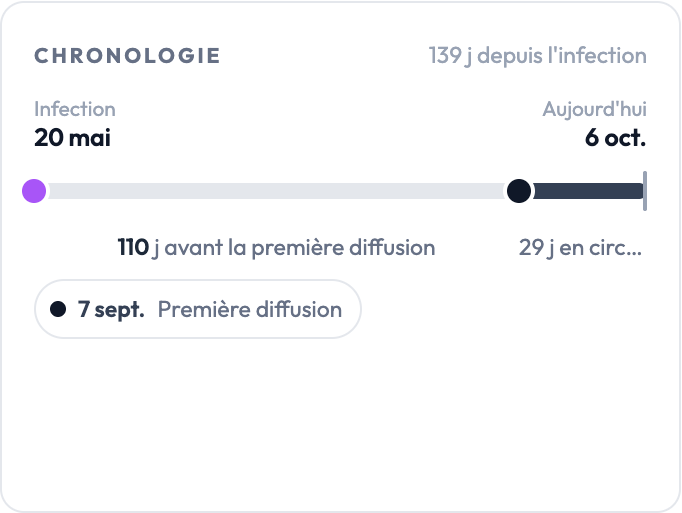
Chronologie d'une infection, de l'infection du poste à sa première diffusion
Toute l’histoire de l’infection. De l’infection du poste à sa diffusion sur les sources criminelles : le délai avant la première publication, les rediffusions et ce que chacune a ajouté.
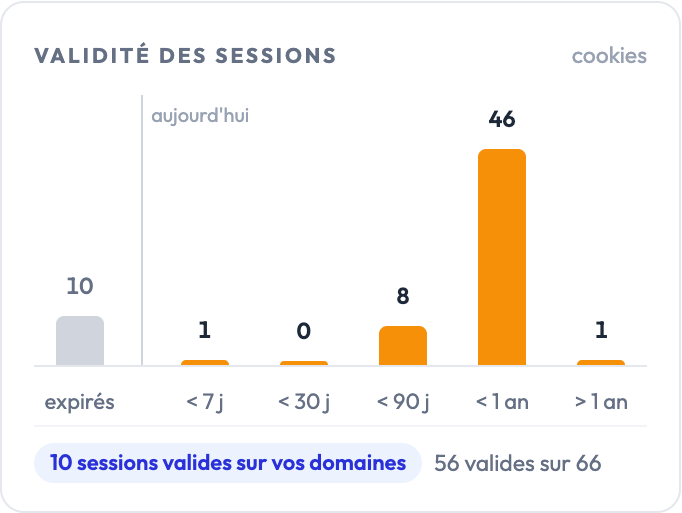
Validité des sessions volées, classées par date d'expiration
Les sessions encore exploitables. Les cookies volés classés par date d’expiration, ceux encore valides sur vos domaines mis en avant : ce sont eux qui ouvrent un compte sans mot de passe.
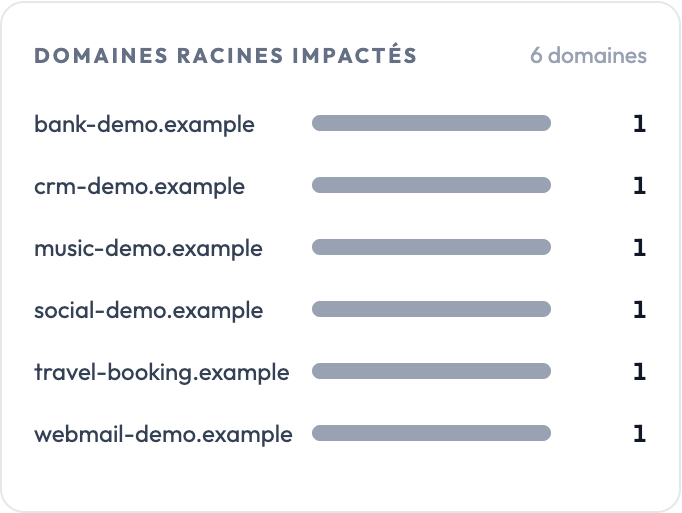
Domaines racines touchés par un poste, avec le nombre d'identifiants volés pour chacun
L’étendue réelle de l’exposition. Tous les domaines touchés par le poste, les vôtres en tête, avec le nombre d’identifiants volés pour chacun.

Tout le contenu du log

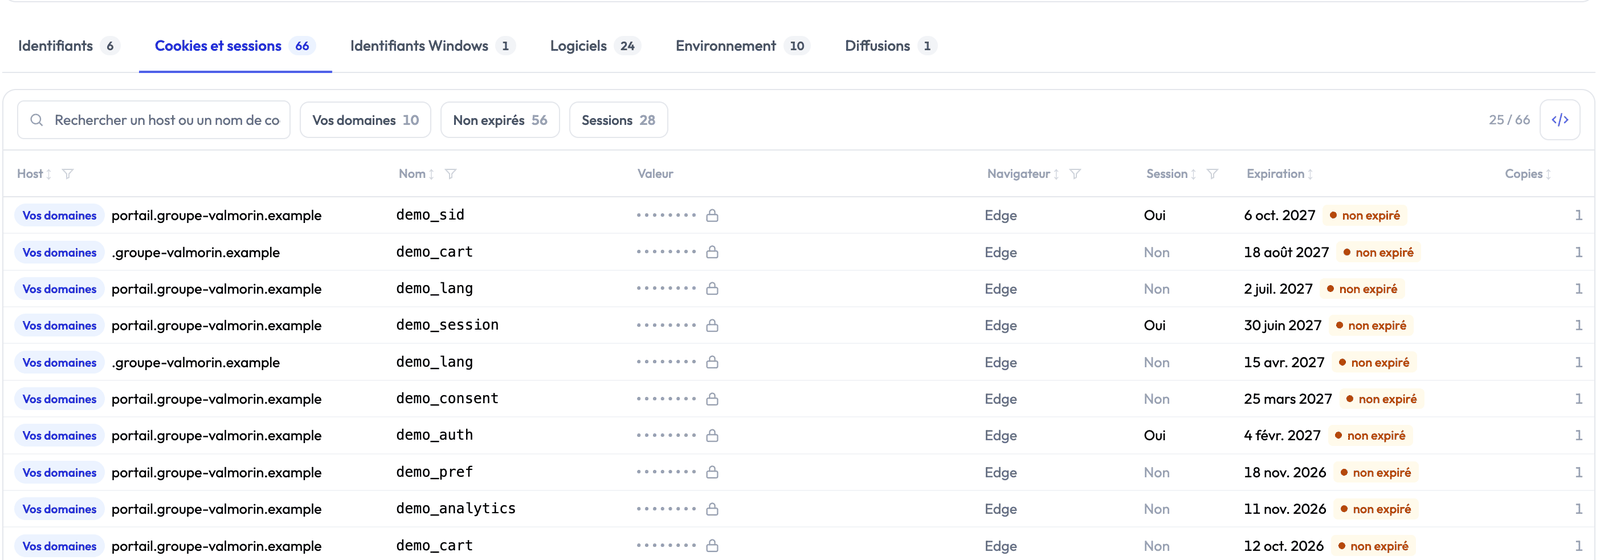
Sous la fiche, chaque rubrique du log a sa table : identifiants, cookies et sessions, identifiants Windows, logiciels installés, environnement du poste et diffusions. Mots de passe et valeurs de cookies restent masqués, et pour les comptes hors de vos domaines le mot de passe n’est jamais communiqué.
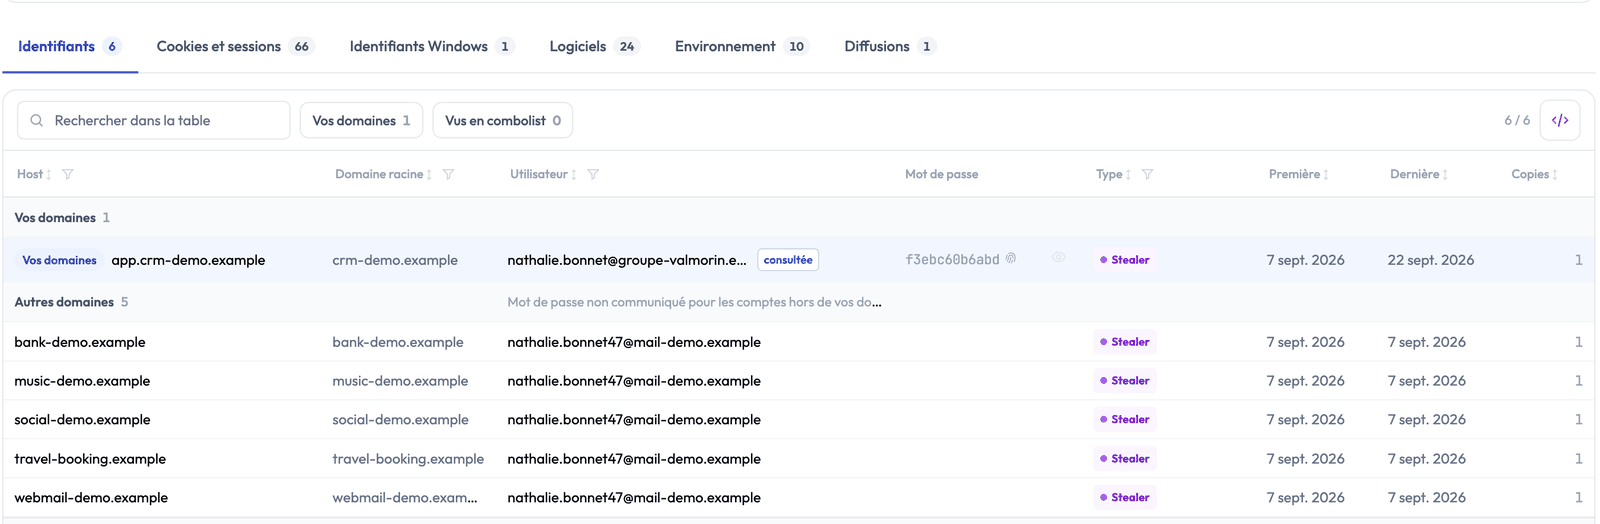
Onglet Identifiants d'un poste : vos domaines d'abord, puis les autres domaines, mot de passe masqué ou non communiqué

Onglet Cookies et sessions d'un poste : hôte, nom, valeur masquée, navigateur, session et date d'expiration

Un clic sur une ligne ouvre le détail de la fuite sans quitter le poste.
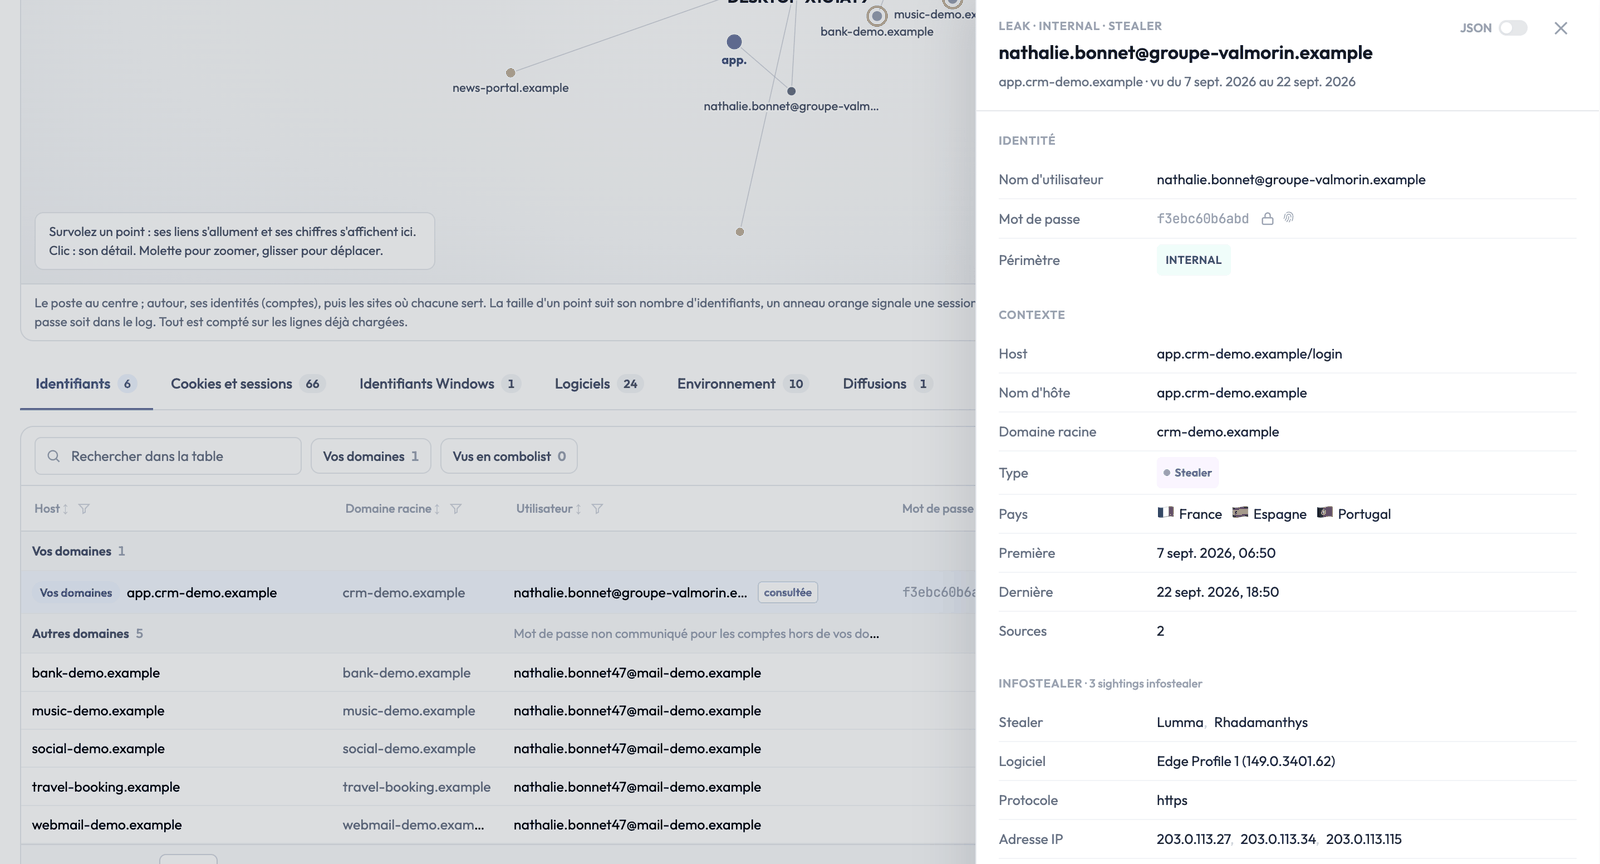
Détail d'une fuite ouvert depuis l'onglet Identifiants d'un poste

La vue graphe

La même fiche, dessinée : le poste au centre, ses identités autour, puis les sites où chacune sert. Un anneau orange signale une session encore valide. Survolez un point pour allumer ses liens, cliquez pour son détail.
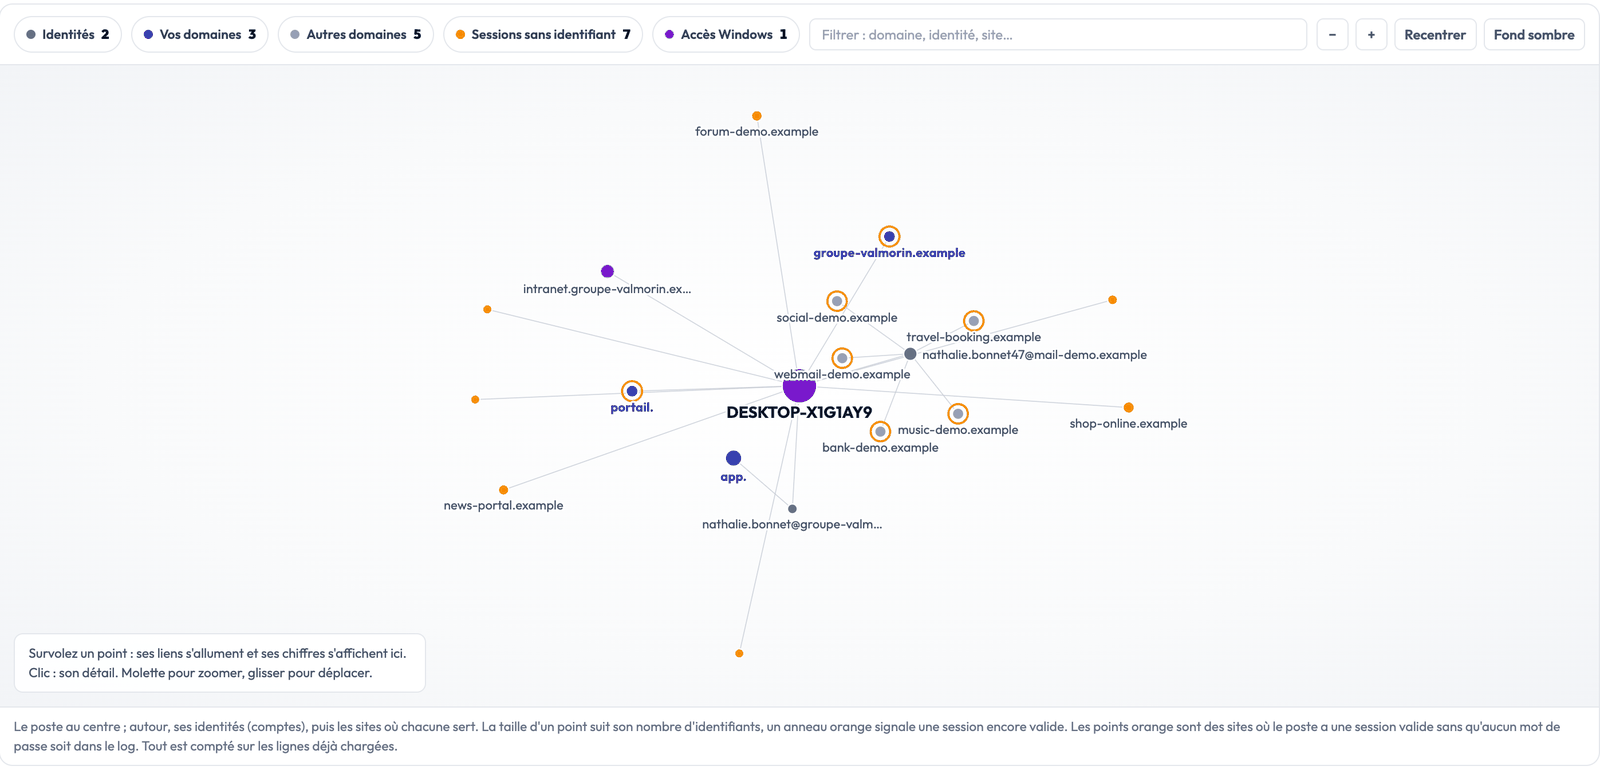
Vue graphe d'un poste compromis : le poste au centre, ses identités et les sites où chacune sert

D’une fuite au poste, et inversement

Dans vos listes de fuites, le détail d’un identifiant volé par un infostealer montre désormais le poste infecté : « Voir le poste » ouvre sa fiche, « Filtrer sur ce poste » ne garde que ses fuites. Depuis la fiche, « Voir les fuites de ce poste » fait le chemin inverse.
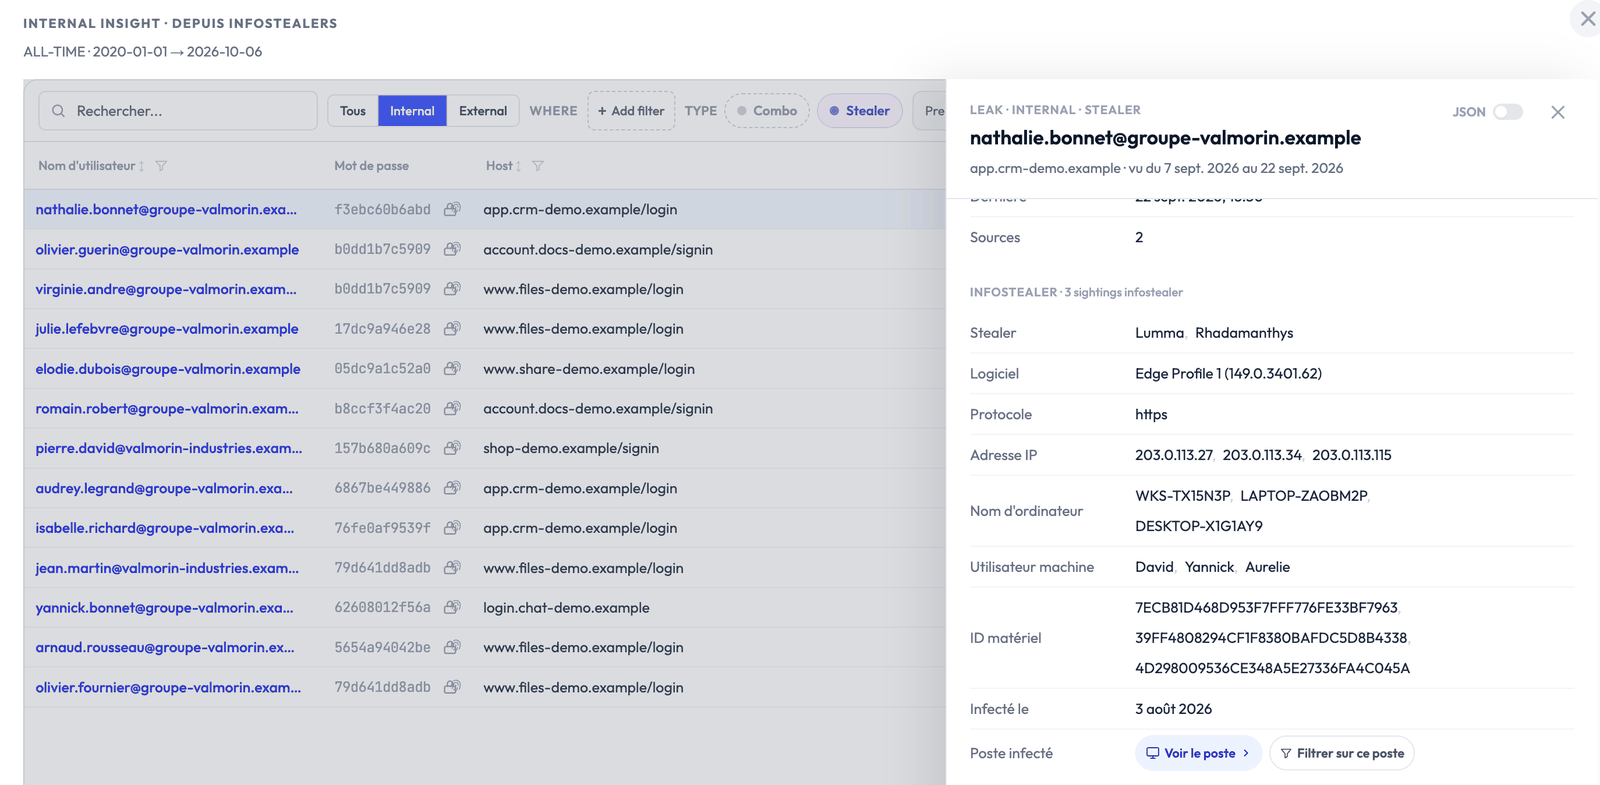
Liste des fuites d'infostealer d'un client et détail d'un identifiant, avec le poste infecté et les boutons Voir le poste et Filtrer sur ce poste

Par API

Les postes compromis et leur fiche sont disponibles par API pour alimenter vos outils (SIEM, ticketing, rapports), par exemple pour ouvrir un ticket par poste qui porte un identifiant de salarié. Chaque vue affiche l’appel correspondant, prêt à copier en Bash, Python ou JavaScript. Les secrets ne sortent jamais par l’API.
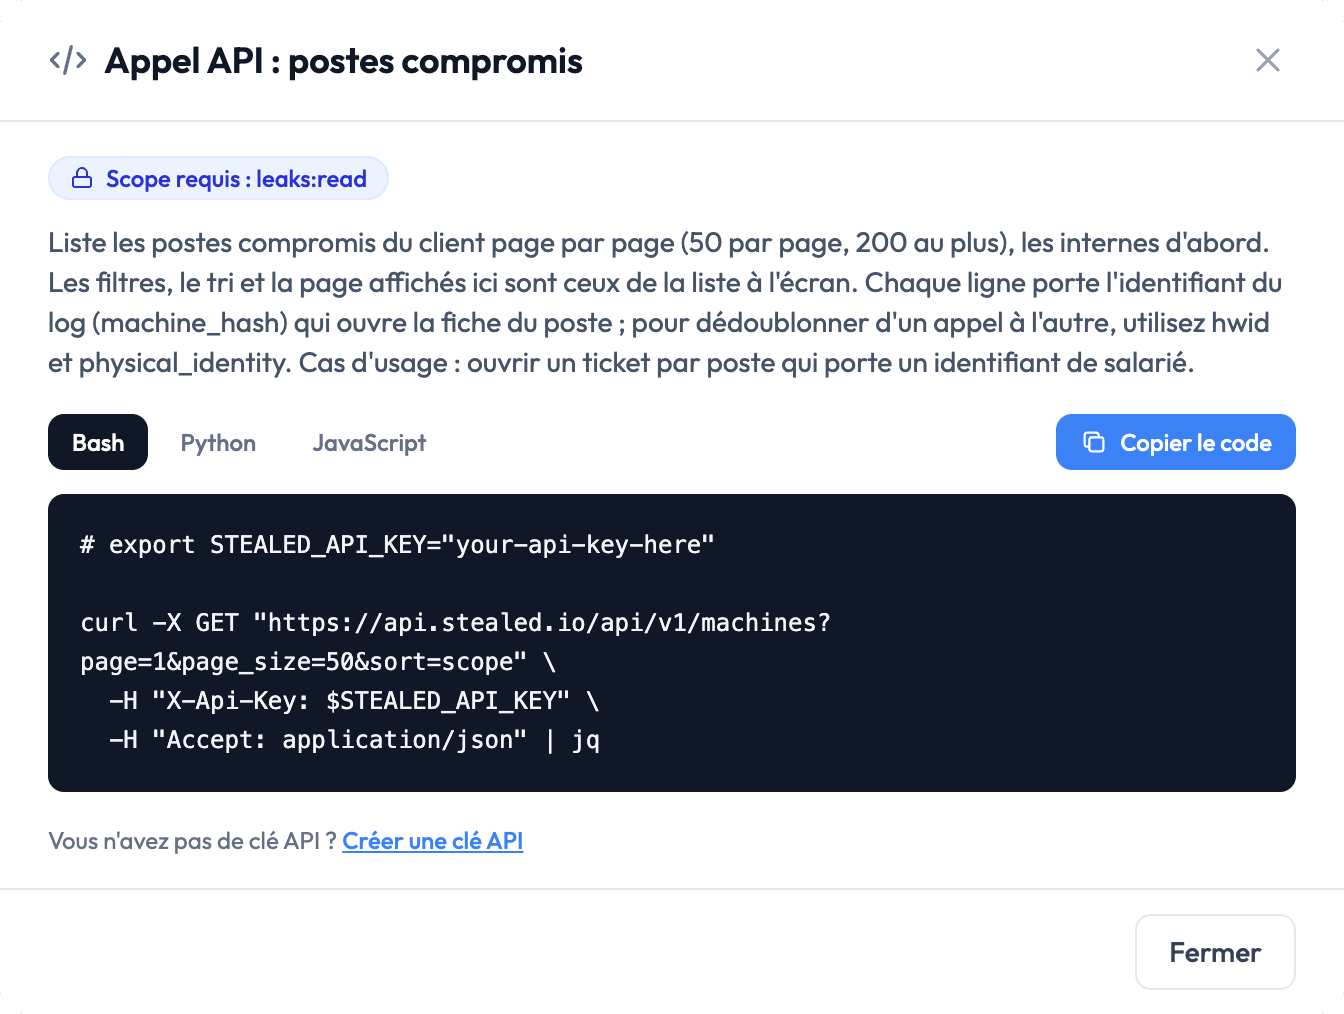
Fenêtre Appel API de la liste des postes compromis, avec l'exemple en Bash

Vos données restent protégées

Mots de passe et cookies sont masqués par défaut. Ils ne se révèlent qu’à la demande, un par un, et chaque révélation est journalisée. Aucun mot de passe n’est affiché pour un compte hors de vos domaines.

Disponibilité

Le module est déjà activé dans votre espace, sans démarche de votre part : ouvrez votre cockpit, le bloc Postes compromis vous y attend.

Les captures de cette page viennent d’un espace de démonstration : entreprises, domaines, postes et comptes sont fictifs.

Stealed

Laissez-passer Pass client Pass partenaire

Titulaire

Votre nom

Société

Votre société

Besoin

Votre besoin

Créneau

Votre créneau

à

En cours de réservation Réservation non aboutie Visio, À confirmer, visio de 30 min

30 minutes en visio avec notre équipe. Vos réponses restent modifiables jusqu’à la confirmation.

Rendez-vous découverte

Que souhaitez-vous faire ?

Un échange de 30 minutes en visio avec notre équipe, pour regarder votre situation et répondre à vos questions.

Comment vous appelez-vous ?

Indiquez votre nom et prénom.

Indiquez votre e-mail professionnel.

Cette adresse ne semble pas complète. Vérifiez la partie après @.

Utilisez l'adresse de votre société : les messageries personnelles ne sont pas acceptées.

L’invitation et le lien de visio arrivent à cette adresse.

Vos réponses servent à préparer l’échange et à vous recontacter. Politique de confidentialité

Parlez-nous de votre entreprise

Indiquez le nom de votre société.

Indiquez votre fonction.

Taille de l’organisationChoisissez une taille.
Concerné par NIS2 ou DORA ? (facultatif)
Vous souhaitezChoisissez une option.
Clients accompagnésChoisissez une tranche.
Services déjà proposés (facultatif)

Qu’attendez-vous de cet échange ?

Dites-nous en une phrase ce que vous attendez de l’échange.

ÉchéanceChoisissez une échéance.
Comment avez-vous connu Stealed ?Choisissez une réponse.

Indiquez le numéro au format international, par exemple +32 470 12 34 56.

Vos réponses servent à préparer l’échange et à vous recontacter. Politique de confidentialité

Choisissez votre créneau

Aucun créneau ce mois-ci

Recherche des créneaux disponibles… Ce créneau vient d’être pris, choisissez-en un autre. Choisissez un jour dans le calendrier. ,

La réservation n’a pas abouti. Les créneaux n’ont pas pu être chargés.

Réessayez ou choisissez un autre créneau. Vos réponses sont conservées. Réessayez dans un instant. Vos réponses sont conservées.

La confirmation tarde à arriver. Si vous recevez un e-mail de confirmation, votre rendez-vous est bien enregistré.

Créneau demandé
, à ,

Le problème persiste ? Réserver sur notre agenda en ligne Réserver sur notre agenda en ligne

C’est noté, .

L’invitation avec le lien de visio part à .

Rendez-vous
, à ,
Avec
L’équipe Stealed, en visio

Un empêchement ? Le lien pour déplacer ou annuler le rendez-vous est dans l’e-mail.

Quelques questions, puis le choix du créneau.